Respuesta rápida
La prioridad en una planta textil es segmentar la red que conecta SCADA y PLC del resto del sistema, exigir doble factor en las cuentas con acceso a sistemas de planta, y verificar que las copias de seguridad realmente restauran. La mayoría de incidentes no empiezan con un exploit contra la maquinaria, sino con un correo de phishing que entra por la parte administrativa y se mueve lateralmente hacia producción, aprovechando que muchas plantas comparten credenciales o segmentos de red entre ambos mundos.
Si diriges producción, IT u operaciones en una planta textil, la prioridad hoy es una sola: segmentar la red que conecta tu SCADA/PLC del resto del sistema, cerrar accesos sin doble factor y verificar que tus copias de seguridad realmente restauran. La seguridad de datos textil no empieza con un software nuevo, empieza con estas cuatro acciones.
Ejecuta esto en las próximas 72 horas:
- Aísla los controladores SCADA/PLC de la red administrativa mediante VLAN o firewall dedicado.
- Activa autenticación multifactor en las cuentas con acceso a ERP, PLM y sistemas de planta.
- Verifica que exista al menos una copia de seguridad reciente almacenada fuera de línea y pruébala.
- Parchea los sistemas con interfaces expuestas a internet o a redes no segmentadas.
- Arranca un inventario básico de qué bancos de datos maneja tu planta y quién tiene acceso a ellos.
Consejo profesional: Antes de comprar cualquier herramienta, pide a tu equipo de IT un mapa de qué sistemas hablan entre sí. La mayoría de las brechas no ocurren por falta de tecnología, sino porque nadie sabía que el ERP y el SCADA compartían la misma red.
Marcos como C2M2 adaptado a manufactura textil y la guía NIST SP 800-82 para sistemas de control industrial dan estructura a partir de aquí. El resto de este artículo desarrolla cómo aplicarlos sin paralizar la producción.
Puntos clave
La seguridad de datos textil exige combinar controles de red IT/OT, gobernanza documentada según la ley de protección de datos y un ERP que estructure el acceso a la trazabilidad.
| Punto | Detalles |
|---|---|
| Prioriza segmentación IT/OT | Aísla SCADA/PLC de la red administrativa antes de invertir en otras herramientas. |
| Usa marcos de madurez | Combina C2M2 y NIST SP 800-82 para priorizar controles según impacto en disponibilidad. |
| Documenta tus bancos de datos | Registra responsables, finalidades y retención según la normativa de protección de datos. |
| Planifica en fases con plazos reales | Un MVP de controles mínimos toma 8 a 12 semanas; la madurez intermedia, 6 a 12 meses. |
| Elige un ERP con control de accesos nativo | Datamon+ integra trazabilidad y auditoría por módulo, sin adaptaciones extensas. |
Tabla de contenidos
- Por qué la seguridad de datos es crítica en la industria textil hoy
- Riesgos concretos en una planta textil: qué buscar primero
- Checklist en 6 fases para implementar seguridad de datos en tu fábrica textil
- Controles técnicos clave: cómo implementarlos y qué verificar
- Cómo adaptar la ley de protección de datos a tu planta textil
- Plazos y estimación de coste para una implementación mínima viable
- Cómo encaja un ERP textil especializado en tu estrategia de seguridad
- Datos textiles seguros: la seguridad como sistema, no como parche
- Datamon+: seguridad de datos integrada en tu operación diaria
- Fuentes
Por qué la seguridad de datos es crítica en la industria textil hoy
La digitalización de plantas textiles ha ampliado la superficie de ataque más rápido de lo que muchas fábricas han reforzado sus defensas. En 2024, Tendam sufrió un ataque informático en el que los atacantes exigieron 800.000 euros tras exfiltrar cientos de gigabytes de información corporativa. El caso confirma algo que los especialistas en convergencia IT/OT llevan años señalando: una brecha en el software administrativo puede escalar lateralmente hasta paralizar maquinaria de producción.
Las consecuencias no son abstractas. Perder trazabilidad de lotes obliga a repetir controles de calidad, filtrar diseños compromete propiedad intelectual que costó meses desarrollar, y un ataque a los PLC de tejeduría o tintorería detiene líneas enteras. A esto se suma el pasaporte digital de producto, que exigirá exponer datos granulares de trazabilidad bajo los estándares CEN-CENELEC JTC 24, con controles de acceso por roles que muy pocos ERP textiles tienen listos.
Consejo profesional: Revisa hoy mismo si tu MES o tu ERP tienen alguna interfaz abierta hacia una red sin segmentar. Es el hallazgo más común en auditorías iniciales, y el más barato de corregir.
Riesgos concretos en una planta textil: qué buscar primero
No todos los riesgos pesan igual. Antes de invertir en herramientas, identifica dónde está la exposición real en tu operación.
Los sistemas SCADA y PLC dependen de sensores y actuadores que rara vez fueron diseñados pensando en ciberseguridad. Un informe sectorial sobre el caso Tendam señala que más del 60 % de los ataques dirigidos a pymes industriales comienzan con un correo de phishing, no con un exploit sofisticado contra la maquinaria. El atacante entra por IT y después se mueve hacia OT, aprovechando que muchas plantas comparten credenciales o segmentos de red entre ambos mundos.
El ERP y el PLM son otro punto crítico, sobre todo cuando alimentan APIs que exportan datos de trazabilidad hacia el pasaporte digital. Y no hay que olvidar la propiedad intelectual: diseños, recetas de tintorería y registros de proveedores son datos tan sensibles como cualquier dato personal de cliente.
El orden de revisión recomendado:
- Accesos externos (VPN, proveedores, mantenimiento remoto de maquinaria).
- Gestión de parches en sistemas SCADA/PLC y en el ERP.
- Segmentación real entre red administrativa y red de planta.
- Gestión de identidades: quién tiene qué privilegios y desde cuándo.
- Backups verificados, no solo programados.
Checklist en 6 fases para implementar seguridad de datos en tu fábrica textil
Aplicar controles de forma dispersa no funciona. Una metodología por fases, con entregables y plazos claros, sí.
Fase 1. Planeamiento. Identifica los activos críticos: sistemas SCADA/PLC, módulos ERP/PLM, bases de datos de clientes y cualquier proceso vinculado al pasaporte digital de producto. Define quién participa (IT, operaciones, calidad, dirección) y redacta un borrador de políticas. Entregable: mapa de activos y matriz de responsables. Plazo: 1 a 2 semanas.
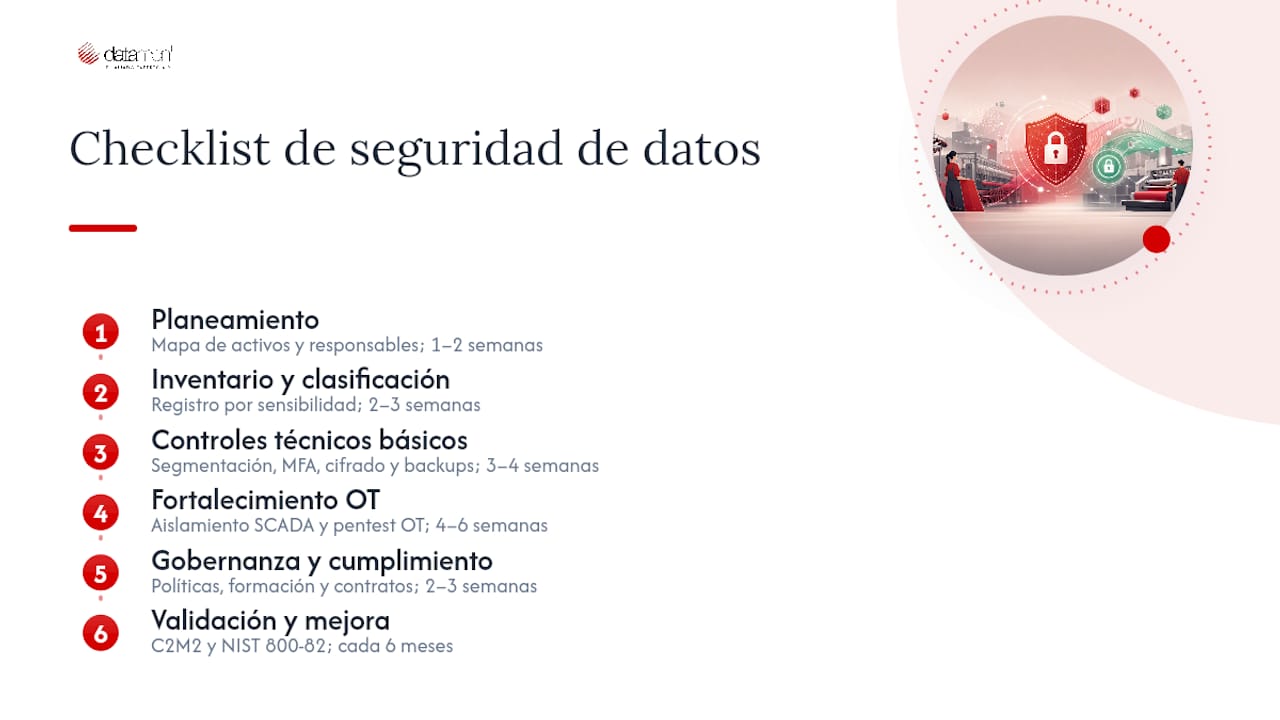
Fase 2. Inventario y clasificación de datos. Registra tus bancos de datos, la finalidad de cada uno y el nivel de seguridad que exige la normativa aplicable. Esta fase sigue de cerca la metodología descrita en una tesis sobre implementación de la ley de protección de datos en una empresa textil, que documenta cuatro fases concretas para registrar bancos de datos personales. Entregable: registro de bancos de datos clasificado por sensibilidad. Plazo: 2 a 3 semanas.
Fase 3. Controles técnicos básicos. Segmentación de red, gestión de identidades, cifrado en tránsito y en reposo, backups automatizados con responsables asignados y KPIs de cumplimiento. Entregable: primeros controles activos y medibles. Plazo: 3 a 4 semanas.
Fase 4. Fortalecimiento OT. Aislamiento definitivo de SCADA, una prueba de penetración específica para entornos industriales y procedimientos de emergencia propios de planta, distintos de los protocolos de IT genéricos. Entregable: informe de pentesting OT y plan de parches coordinado con producción. Plazo: 4 a 6 semanas adicionales.
Fase 5. Gobernanza y cumplimiento. Políticas internas, formación del personal, acuerdos con proveedores que acceden a tus sistemas y el registro formal de bancos de datos ante la autoridad correspondiente. Entregable: manual de políticas y contratos actualizados con cláusulas de protección de datos. Plazo: 2 a 3 semanas en paralelo.
Fase 6. Validación y mejora continua. Aplica una evaluación de madurez con C2M2 adaptado a manufactura textil y contrasta tus controles OT contra la guía NIST SP 800-82. Entregable: informe de madurez y hoja de ruta de mejoras. Plazo: recurrente, cada 6 meses.
Para una planta que arranca desde cero, un MVP de controles mínimos operativos (segmentación básica, MFA, backups y el inventario inicial de datos) toma entre 8 y 12 semanas. Llegar a una madurez intermedia, con evaluaciones C2M2 completas y pentesting OT recurrente, es un recorrido de 6 a 12 meses.
Consejo profesional: Cruza los resultados de tu evaluación C2M2 con los controles de NIST 800-82 antes de gastar un euro en herramientas nuevas. Esto te dice si el riesgo mayor está en la disponibilidad de tu maquinaria o en la confidencialidad de tus datos administrativos, y evita que inviertas en lo que no es tu cuello de botella real.
Controles técnicos clave: cómo implementarlos y qué verificar
Cada control necesita una forma de comprobar que funciona, no solo de instalarlo.
- Segmentación de red: separa IT y OT con firewalls dedicados, crea una DMZ para servicios expuestos y aplica reglas de acceso mínimo necesario. Verifícalo intentando acceder al SCADA desde un equipo de oficina; si lo consigues, la segmentación falló.
- Gestión de identidades (IAM): exige MFA en todas las cuentas con privilegios, define roles claros y rota credenciales cada 90 días. Revisa trimestralmente quién sigue teniendo accesos que ya no necesita.
- Cifrado: usa TLS para todas las APIs que conectan ERP, PLM y sistemas de pasaporte digital, y cifra en reposo cualquier banco de datos con información de clientes o diseños. Gestiona las claves en un sistema separado del propio dato.
- Backups y recuperación: mantén copias offline o air gapped, prueba la restauración cada mes y define objetivos de tiempo de recuperación (RTO) y de punto de recuperación (RPO) realistas para tu operación.
- Monitorización: implementa detección y respuesta en endpoints (EDR), sistemas de detección de intrusiones adaptados a telemetría OT, y centraliza los registros con un tiempo de respuesta acordado.
- Gestión de parches: mantén un inventario vivo de activos y prioriza por criticidad, coordinando ventanas de mantenimiento OT con producción para no detener líneas sin necesidad.
- Trazabilidad y pasaporte digital: controla el acceso a los datos de trazabilidad por rol, anonimiza lo que no necesite identificar a un cliente concreto y audita quién consulta esa información y cuándo.
Cómo adaptar la ley de protección de datos a tu planta textil
La normativa de protección de datos no fue escrita pensando en tintorerías ni en líneas de tejeduría, pero se aplica igual. La adaptación práctica sigue el mismo patrón documentado en la tesis sobre Michell y Cía S.A.: planeamiento, inventario de bancos de datos, políticas y procedimientos, y mecanismos claros de consentimiento.
- Registra cada banco de datos con su responsable, su finalidad, las categorías de información que contiene y el período de retención.
- Documenta políticas internas de clasificación de datos y cláusulas contractuales específicas con proveedores que acceden a tus sistemas.
- Programa auditorías periódicas, no solo una revisión al implementar el sistema.
- Complementa el cumplimiento normativo con estándares como ISO 27001, útiles como evidencia ante clientes internacionales y en procesos de auditoría comercial.
- Para el pasaporte digital de producto, mapea qué campos expondrás, define acuerdos de custodia de datos y aplica control de accesos por roles según los estándares CEN-CENELEC JTC 24.
Plazos y estimación de coste para una implementación mínima viable
Un MVP de seguridad (segmentación básica, MFA, backups verificados e inventario de datos) suele completarse en 8 a 12 semanas. La madurez operativa intermedia, con evaluaciones C2M2 completas y pentesting OT, es un roadmap de 6 a 12 meses.
- Pymes textiles: inversión concentrada en MFA, backups y segmentación básica, el conjunto de menor coste y mayor impacto inmediato.
- Plantas medianas: suman consultoría de cumplimiento normativo y formación al personal.
- Plantas grandes con integración OT extensa: requieren ingeniería especializada en SCADA/PLC y hardware de aislamiento de red, la partida más costosa del conjunto.
Empieza siempre por los controles de alto impacto y baja inversión antes de considerar herramientas avanzadas de monitorización OT.
Cómo encaja un ERP textil especializado en tu estrategia de seguridad
Un ERP textil bien diseñado no sustituye tus controles de red, pero sí resuelve algo que ningún firewall soluciona por sí solo: quién puede ver qué dato, dentro de qué módulo, y con qué rastro de auditoría.
Eso implica control de accesos diferenciado por módulo, trazabilidad estructurada de cada lote y un registro de cambios que puedas mostrar en una auditoría sin reconstruirlo a mano. Datamon+ organiza esto a través de sus cuatro módulos (TexPlus para producción y trazabilidad, FlowPlus para logística, QualityPlus para inspección y SmartPlus para indicadores), lo que facilita mapear qué datos entran, dónde se guardan y cómo se exportarían hacia un futuro pasaporte digital de producto vía API.
Si evalúas un ERP con esta óptica, pide en el piloto que te muestren el mapeo real de datos, una prueba de integración con tus sistemas OT existentes y una simulación de recuperación tras fallo, no solo una demo de pantallas.
- Control de accesos por rol en cada módulo, no solo a nivel de usuario general.
- Trazabilidad de lote exportable en formato estructurado.
- Registro de auditoría de cambios, consultable sin soporte técnico externo.
- Capacitación del equipo operativo incluida en la implementación, no como extra.
Datos textiles seguros: la seguridad como sistema, no como parche
La conclusión que sostiene todo lo anterior es simple: la seguridad de datos textil falla más por falta de gobernanza que por falta de tecnología. Las fábricas que hemos visto sufrir incidentes graves no carecían de firewalls, carecían de un inventario claro de qué sistemas hablaban entre sí y quién tenía acceso a qué.
La sabiduría convencional del sector insiste en comprar herramientas de detección avanzada antes de resolver lo básico. Es el orden equivocado. Segmentar IT de OT y verificar backups cuesta poco y reduce el riesgo más que cualquier plataforma de inteligencia de amenazas mal configurada sobre una red sin ordenar.
Lo que de verdad diferencia a una planta preparada de una vulnerable no es el presupuesto en ciberseguridad, es si alguien puede responder, en menos de un minuto, qué banco de datos existe, quién lo usa y cuándo se probó por última vez su copia de seguridad. Si tu equipo no puede responder eso hoy, ese es tu punto de partida real, no la fase 3 del checklist.
Datamon+: seguridad de datos integrada en tu operación diaria
Muchas fábricas intentan resolver la seguridad de datos con parches sueltos: un firewall aquí, una política de contraseñas allá, sin que nadie tenga visibilidad completa de quién accede a qué. Datamonplus ataca ese problema desde la raíz porque su ERP está construido específicamente para procesos textiles reales (lotes, recetas, mermas, rendimientos), con control de accesos y trazabilidad ya integrados en cada módulo, en vez de añadirse como una capa posterior.
Si gestionas hilatura, tejeduría, tintorería, acabados o estampación, Datamonplus conecta producción, calidad, logística y costes en un mismo sistema con auditoría de cambios trazable, algo que ningún ERP horizontal genérico ofrece sin meses de configuración adicional. La implementación incluye diagnóstico y formación del equipo, con entrada en operación en menos de 90 días. Consulta cómo aplicarlo a tu planta en la página de ERP textil especializado o revisa qué incluye un ERP textil completo antes de decidir tu próximo paso.
Fuentes
- Tendam sufre un ataque informático y los ciberdelincuentes reclaman un pago de 800.000 euros
- Propuesta de una metodología para la implementación de la ley de protección de datos personales aplicado a una empresa del sector textil: Michell y Cía S.A.
- Adaptación del modelo de madurez en ciberseguridad basado en C2M2, para la industria manufacturera del sector textil que utiliza sistemas SCADA
- Cómo va a ser el futuro pasaporte digital de producto (I). Retos digitales: datos, trazabilidad y ciberseguridad
Recomendación
DatamonPlus
Deja de perseguir datos por Excel
Control de producción, calidad y costes en tiempo real, montado sobre 40 años de fábricas textiles.
Agendar demo